Câmera IP do condomínio: o que o síndico deve perguntar sobre firmware, senha e rede
Resposta curta
Em 28 de outubro de 2026, a Kaspersky divulgou uma falha no mecanismo de atualização de firmware de câmeras IP da Intelbras: o endpoint não exigia autenticação e permitia reiniciar a câmera, deixando-a cerca de um minuto fora do ar. O fabricante confirmou a correção e liberou firmware novo. O relato fala de indisponibilidade, não de vazamento de imagem.
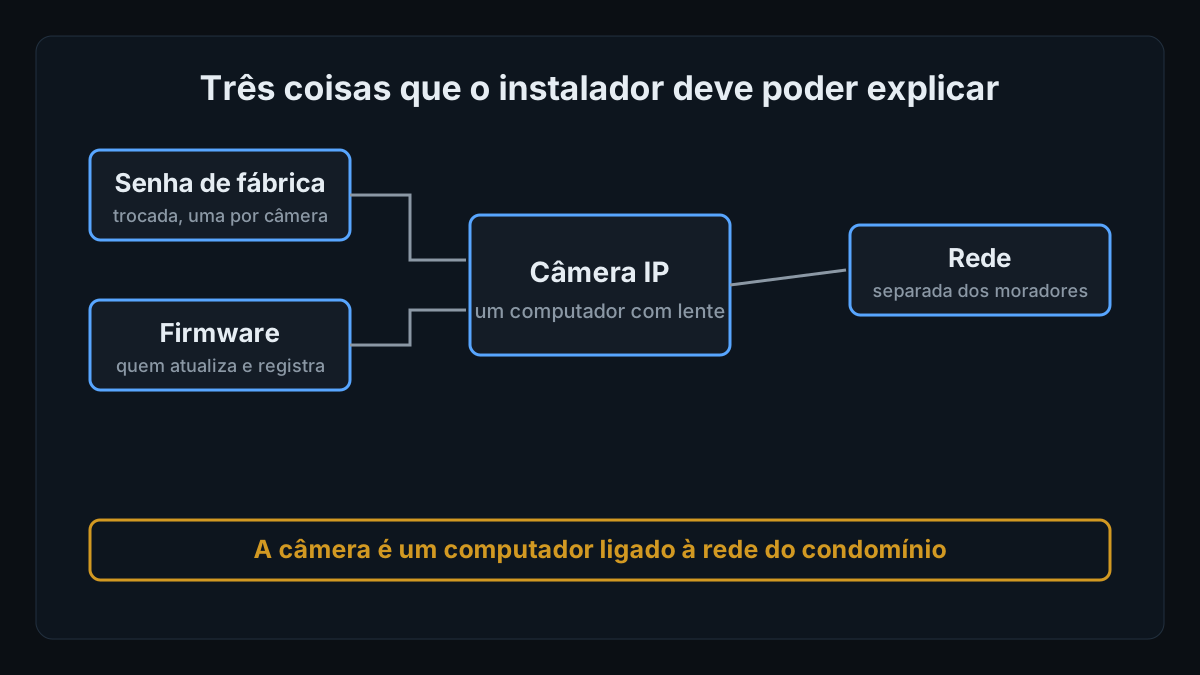
A lição vale para qualquer marca, porque toda câmera IP é um computador ligado à rede do condomínio. Três perguntas ao instalador cobrem a maior parte do risco: a senha de fábrica foi trocada por uma própria em cada câmera? Quem aplica as atualizações de firmware, e onde isso fica registrado? As câmeras estão em rede separada da dos moradores, sem acesso direto pela internet?
Neste texto
- O que a Kaspersky encontrou em câmeras IP da Intelbras?
- Por que a câmera IP é um computador na rede do condomínio?
- A senha de fábrica da câmera precisa ser trocada?
- Quem atualiza o firmware da câmera do condomínio?
- A câmera deve ficar na mesma rede dos moradores?
- O que a LGPD pede do condomínio sobre a segurança das câmeras?
O que a Kaspersky encontrou em câmeras IP da Intelbras?
O comunicado da Kaspersky, de 28 de outubro de 2026, atribui a descoberta à equipe GReAT e cita os modelos iM3B-C, iMX C, iM4 C, iM5 SC, iME 360 C e iM7+ FC, em versões compatíveis com o firmware vulnerável. Segundo o texto, houve mais de 4 milhões de downloads desse firmware, a maioria na América Latina, com o Brasil à frente. O problema está no mecanismo de atualização: o endpoint não pede autenticação e não confere a validade do firmware enviado antes de iniciar a atualização.
O efeito descrito é negação de serviço. Um invasor consegue forçar a reinicialização, e a câmera fica cerca de um minuto sem transmitir; pedidos repetidos prolongam a indisponibilidade, segundo o relato da VoiceData, de 3 de novembro de 2026. Os dois textos dizem que a Intelbras corrigiu a falha e disponibilizou firmware atualizado.
| Ponto | Kaspersky | VoiceData |
|---|---|---|
| Natureza | Mecanismo de atualização de firmware inseguro, sem autenticação nem verificação do firmware. | Falha ligada ao mecanismo de atualização de firmware. |
| Impacto | Reinício forçado; câmera fora do ar por cerca de um minuto. | Mesmo efeito; pedidos repetidos prolongam a indisponibilidade. |
| Origem do ataque | O comunicado não especifica se exige rede local ou funciona pela internet. | Afirma que o atacante precisava estar na mesma rede local. |
| Correção | Confirmada pelo fabricante, com firmware atualizado. | Firmware corrigido disponível. |
A divergência sobre a origem do ataque importa para o síndico, e não consegui resolvê-la: a resposta está no relatório técnico, que não li. Por isso o restante do texto trata os dois cenários. Há ainda um efeito que interessa a quem depende de gravação como prova: uma câmera que reinicia deixa uma lacuna no registro, e a lacuna pode cair justamente no momento que importava. O texto sobre o relógio da câmera como parte da prova mostra o outro lado do mesmo problema.
Citar o fabricante não é recomendação contra ele. Toda câmera IP roda firmware, e todo firmware tem falhas; o que separa um condomínio do outro é existir ou não um processo para saber que a correção saiu e aplicá-la.
Por que a câmera IP é um computador na rede do condomínio?
Uma câmera IP não é só lente e cabo. Ela executa um sistema, oferece serviços de rede, aceita login e recebe atualizações. Cada serviço acessível é uma porta de entrada em potencial, e a atualização de firmware, que é o ponto da falha de outubro, é um desses serviços.
O padrão de ataque mais conhecido nem exige falha nova. Em 19 de dezembro de 2023, a CISA, agência de cibersegurança dos Estados Unidos, afirmou que configurações de fábrica de dispositivos e sistemas embarcados costumam trazer senhas publicamente documentadas, que muitas organizações não trocam. Atacantes usam ferramentas como o Shodan para achar esses equipamentos expostos na internet e entram com as credenciais de fábrica. O alerta trata de dispositivos embarcados em geral, não só de câmeras, e a lógica se aplica a elas inteira.
A senha de fábrica da câmera precisa ser trocada?
Sim, e antes de a câmera entrar em operação. A senha de fábrica vem no manual, e o manual é público. A CISA recomenda credenciais exclusivas, trocadas com regularidade, e autenticação multifator onde houver. Quando o equipamento não oferece segundo fator, a proteção passa a depender de quem consegue alcançá-lo pela rede, o que leva ao tema das seções seguintes.
Um risco evidente é a senha única para todas as câmeras e para o gravador, escolhida na instalação e conhecida por todo técnico que já passou por lá. Uma credencial que abre tudo transforma o vazamento de uma conta em exposição de todas as imagens. A lição do caso do Smart Sampa é a mesma, em escala de prefeitura: o risco está em quantas câmeras uma só credencial alcança.
Peça ao instalador uma lista de contas por equipamento, sem as senhas, dizendo quem tem acesso de administrador. Na saída de um técnico ou de um prestador, as senhas que ele conhecia são trocadas. É administração, não tecnologia: ninguém precisa entender de rede para exigir a lista.
Quem atualiza o firmware da câmera do condomínio?
A resposta deveria estar no contrato de instalação ou de manutenção; se não está, ninguém é responsável. A atualização corrige falhas como a de outubro, e a VoiceData recomenda manter o firmware em dia depois de conferir o modelo, a versão instalada e as orientações do fabricante. Atualizar às cegas também tem risco: um firmware novo pode mudar configuração ou comportamento, e uma câmera que reinicia no meio do processo fica fora do ar.
A prática que descrevo a seguir é leitura nossa de boa administração, não exigência de norma. Mantenha um inventário com modelo e versão de cada câmera e do gravador. Inscreva alguém, o instalador ou a administradora, nos avisos de segurança do fabricante. Atualize em horário combinado, uma câmera de teste primeiro, e registre data, versão anterior e versão nova. O registro é o que permite dizer, meses depois, em que estado estava o equipamento.
| Pergunta | Por que importa | O que deve existir por escrito |
|---|---|---|
| A senha de fábrica foi trocada em cada equipamento? | A senha de fábrica é pública. | Lista de contas por equipamento, sem as senhas. |
| Qual é o modelo e a versão de firmware de cada câmera? | Sem inventário não há como saber se um aviso do fabricante atinge o condomínio. | Planilha de modelo e versão, com data da última conferência. |
| Quem recebe os avisos do fabricante e quem aplica a correção? | Falhas corrigidas só protegem quem atualiza. | Responsável nomeado e histórico de atualizações. |
| As câmeras ficam em rede separada da dos moradores? | Reduz quem consegue tentar alcançar a câmera. | Desenho simples da rede, dizendo o que conversa com o quê. |
| Existe porta da câmera aberta para a internet? | Equipamento exposto é o que as ferramentas de busca encontram. | Declaração de que não há, e como o acesso remoto é feito. |
A câmera deve ficar na mesma rede dos moradores?
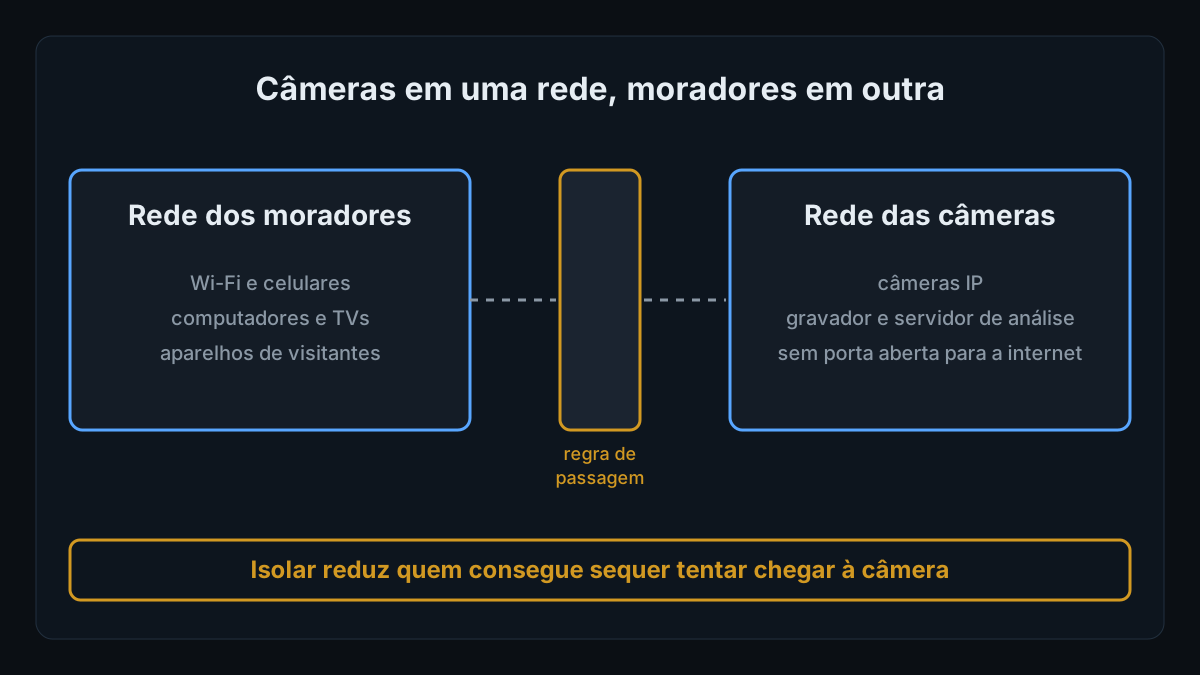
Não existe lei que mande separar, e o que segue é boa prática. A VoiceData recomenda segmentar a rede, usar firewall e conexões seguras e restringir o acesso às configurações conforme a função de cada usuário. Na prática, as câmeras e o gravador ficam em uma rede própria, e o Wi-Fi dos moradores, o da administração e o dos visitantes ficam em outras. O que precisa alcançar a câmera, como o gravador e o servidor de análise, passa por uma regra explícita.
Se a falha de outubro exigir rede local, como diz a VoiceData, a separação reduz o número de aparelhos capazes de tentar o ataque. Se o comunicado da Kaspersky estiver certo ao não descartar a internet, o que protege é não haver redirecionamento de porta apontando para a câmera. Nos dois casos, o acesso remoto deve passar por um serviço autenticado do fabricante ou por uma conexão privada, e não por uma porta aberta no roteador.
O que a LGPD pede do condomínio sobre a segurança das câmeras?
O art. 46 da LGPD manda os agentes de tratamento adotarem medidas de segurança, técnicas e administrativas, aptas a proteger os dados pessoais de acessos não autorizados. O §2º acrescenta que elas valem da concepção do produto ou serviço até a execução. O art. 6º, VII, repete a ideia como princípio da segurança, e o art. 48 manda comunicar à ANPD e ao titular o incidente que possa acarretar risco ou dano relevante.
“medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados”
Lei nº 13.709/2018 (LGPD), art. 46, caput.
A lei não lista controles para câmera. Quem decide quais medidas são aptas é o controlador, e a pergunta que ele precisa poder responder é concreta: o que protege a imagem desta câmera, quem confere e onde isso está registrado. A ANPD publicou, em 21 de junho de 2024, um guia orientativo de segurança da informação para agentes de tratamento de pequeno porte, com checklist; não li o PDF e não afirmo que o condomínio se enquadre nessa categoria. O texto sobre quem pode ver as imagens do condomínio trata do acesso, e o sobre como a ANPD fiscaliza câmeras com IA descreve o que ela pode pedir.
Não afirmo que as câmeras do seu condomínio sejam dos modelos citados nem que estejam vulneráveis. Isso se confere com o fabricante, pelo modelo e pela versão de firmware. Também não afirmo que houve vazamento de imagem em qualquer caso: o que a Kaspersky descreve é indisponibilidade.
Não li o relatório técnico da Kaspersky nem testei firmware algum. A origem do ataque, rede local ou internet, aparece de forma diferente nas duas fontes e fica em aberto aqui. O alerta da CISA é de 2023 e trata de dispositivos embarcados em geral.
As práticas de inventário, atualização e separação de rede são leitura nossa, não exigência da LGPD nem parecer jurídico, e não substituem a avaliação de um profissional de segurança da informação.
Fontes
- Kaspersky. Millions of security cameras at risk: Kaspersky discovered a vulnerability in Intelbras devices, 28 de outubro de 2026. kaspersky.com/about/press-releases/millions-of-security-cameras-at-risk-kaspersky-discovered-a-vulnerability-in-intelbras-devices Modelos, mais de 4 milhões de downloads, falha no mecanismo de atualização, reinício por cerca de um minuto e correção do fabricante. Consultado em 4 de novembro de 2026.
- VoiceData. Vulnerabilidade recente em câmeras IP reforça a importância das atualizações, 3 de novembro de 2026. voicedata.com.br/vulnerabilidade-recente-em-cameras-ip-reforca-a-importancia-das-atualizacoes Ataque a partir da mesma rede local, indisponibilidade prolongada por pedidos repetidos e recomendações de firmware, senhas e segmentação de rede. Consultado em 4 de novembro de 2026.
- WaterISAC. CISA Urges Manufacturers to Eliminate Default Passwords to Thwart Cyber Threats, reprodução do alerta de 19 de dezembro de 2023. waterisac.org/cisa-urges-manufacturers-eliminate-default-passwords-thwart-cyber-threats Senhas de fábrica publicamente documentadas, busca por equipamentos expostos com o Shodan, credenciais exclusivas e autenticação multifator. Consultado em 4 de novembro de 2026.
- Brasil. Lei nº 13.709/2018 (LGPD), texto atualizado na Câmara dos Deputados. www2.camara.leg.br/legin/fed/lei/2018/lei-13709-14-agosto-2018-787077-normaatualizada-pl.html Art. 6º, VII; art. 46, caput e §2º; art. 48, caput. Consultado em 4 de novembro de 2026.
- ANPD. Guia orientativo sobre segurança da informação para agentes de tratamento de pequeno porte, 21 de junho de 2024. gov.br/anpd/pt-br/centrais-de-conteudo/materiais-educativos-e-publicacoes/guia-orientativo-sobre-seguranca-da-informacao-para-agentes-de-tratamento-de-pequeno-porte Existência e data do guia e do checklist; o conteúdo do PDF não foi lido. Consultado em 4 de novembro de 2026.
O OpenRadar mede a velocidade a partir do vídeo das câmeras que o condomínio já tem. Por isso recomendamos que as contas e a rede dessas câmeras estejam em ordem antes de qualquer análise: essa parte é de quem administra a infraestrutura, e a conversa com o instalador vem antes da nossa. A página de privacidade descreve o que tratamos.