Vazamento no Smart Sampa: o que ele ensina sobre quem acessa as imagens do CFTV
Resposta curta
Em 20 de outubro de 2026, a imprensa noticiou que credenciais do Smart Sampa, o programa de videomonitoramento da capital paulista, ficaram cerca de 11 meses em um repositório público. A Prefeitura confirmou o vazamento de dados por um servidor com acesso autorizado e contestou parte do relato. O caso ainda está sob apuração.
A lição técnica não depende do desfecho: a segurança de um CFTV é a segurança de quem pode abrir as imagens. A LGPD (arts. 6º, VII, e 46) pede medidas de segurança aptas a proteger os dados de acessos não autorizados, e isso vale para uma prefeitura, para uma administradora e para o condomínio que guarda a gravação da portaria.
Neste texto
O que se sabe sobre o vazamento do Smart Sampa?
O Smart Sampa reúne mais de 58 mil câmeras, segundo o Tecnoblog. A apuração do UOL, publicada em 20 de outubro de 2026, afirma que um repositório público na internet guardou, por cerca de 11 meses, credenciais de acesso e dados cadastrais de agentes. Na tabela abaixo separei o que é alegação da reportagem do que a Prefeitura confirmou, porque os dois relatos divergem em um ponto central.
| Ponto | O que a reportagem afirma | Posição da Prefeitura |
|---|---|---|
| Origem | Repositório público na internet, por cerca de 11 meses. | Confirma vazamento ilegal de dados por servidor com acesso autorizado, já afastado e sob apuração da Corregedoria da GCM; repositório retirado do ar. |
| Credenciais | 181 combinações de login e senha, parte delas para a plataforma da operadora. | Diz que o repositório não continha menção a senhas de acesso. |
| Alcance | Transmissões de parte das câmeras, inclusive em equipamentos de saúde e educação (a reportagem lista, por exemplo, 118 em CAPS e 80 em hospitais). | Afirma que as câmeras desses equipamentos ficam em áreas de circulação comum. |
| Segundo fator de autenticação | A petição das entidades afirma que ele só foi adotado após a pergunta da reportagem; o Tecnoblog não trata do tema. | Nega fragilidade nos mecanismos de segurança. |
| Apuração | Onze entidades pediram à ANPD, em 20 de outubro de 2026, abertura de fiscalização. | Segundo a Folha, citada pelo Tecnoblog, o MP-SP abriu uma Notícia de Fato, que ainda não é investigação formal. |
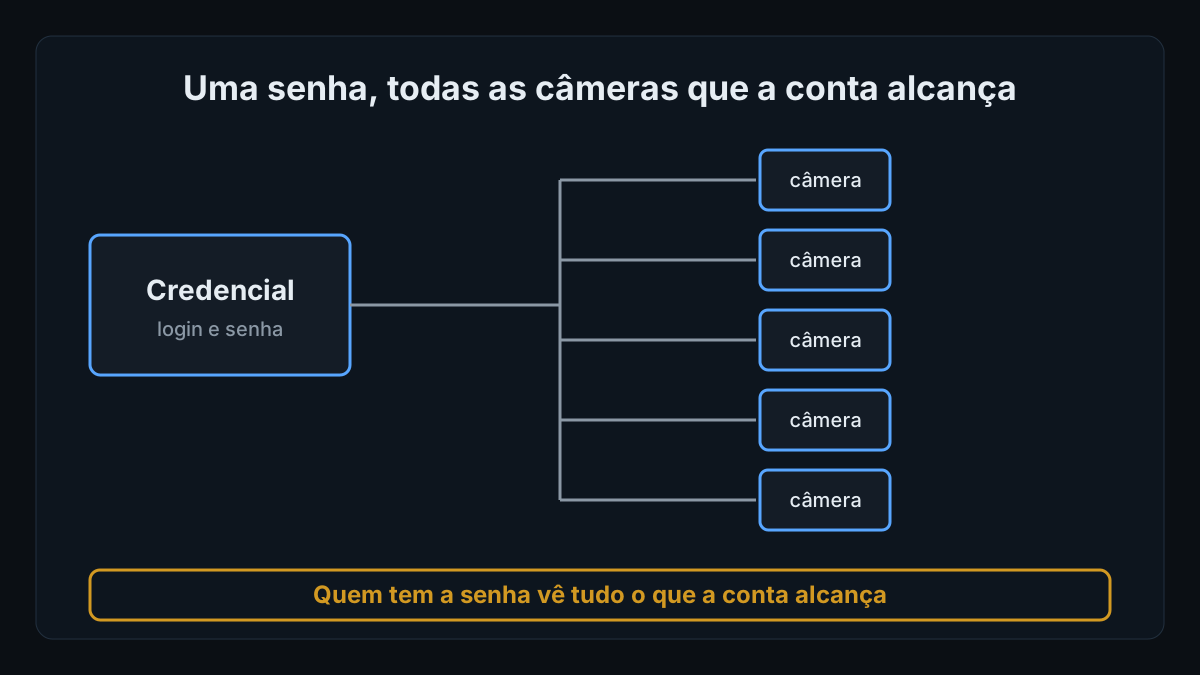
Se as senhas estavam ou não no repositório é justamente o que falta apurar. Para o raciocínio deste texto isso importa menos do que parece: em qualquer das duas versões, o desenho em discussão é o de uma credencial que, uma vez fora do lugar certo, abre muitas câmeras.
O que a LGPD exige de quem guarda imagens de câmeras?
A lei não traz uma lista de controles para CFTV. Ela traz princípios e um dever geral. O art. 46 manda os agentes de tratamento adotarem medidas de segurança, técnicas e administrativas, aptas a proteger os dados pessoais de acessos não autorizados. O art. 6º, VII, repete a ideia como princípio da segurança, e o inciso X acrescenta a prestação de contas: demonstrar medidas eficazes e a eficácia delas.
“Os agentes de tratamento devem adotar medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados.”
Lei nº 13.709/2018 (LGPD), art. 46, caput.
Duas consequências práticas. Primeiro, o dever alcança quem intervém em qualquer fase do tratamento (art. 47), então o fornecedor que opera a plataforma de vídeo também responde por segurança. Segundo, o §1º do art. 46 deixa a ANPD dispor sobre padrões técnicos mínimos considerando a natureza dos dados e o estado da tecnologia. O texto sobre como a ANPD fiscaliza câmeras com IA descreve o que ela pode pedir; o sobre quem pode ver as imagens do condomínio trata da divisão entre controlador e operador na área comum.
A petição das entidades cita ainda o art. 4º, que trata da segurança pública como exceção à lei, e lembra que o §3º manda a ANPD solicitar relatórios de impacto a quem trata dados nessa exceção. Esse enquadramento é do caso paulista. Um condomínio não está nessa exceção: aplica-se a LGPD inteira, com a base legal do próprio controlador.
Como reduzir o risco de acesso indevido às imagens do CFTV?
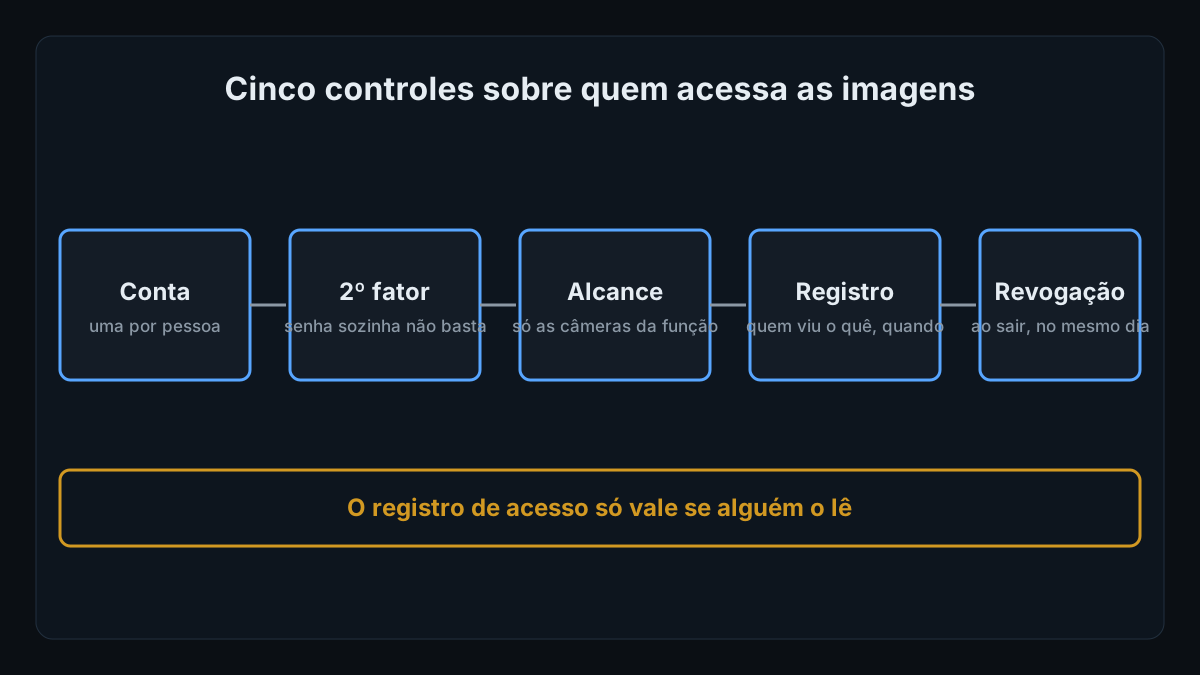
O que segue é leitura nossa de boas práticas gerais de segurança da informação, aplicadas a imagens. Não é texto da LGPD, não é parecer jurídico e não pretende ser completo. A figura acima resume; a lista detalha, na ordem em que cada controle costuma falhar.
- Uma conta por pessoa. Login compartilhado entre porteiros, técnicos ou conselheiros apaga a resposta à pergunta “quem viu esta gravação”.
- Segundo fator de autenticação. Senha sozinha vaza, é reutilizada e é repassada. Um segundo fator transforma a senha vazada em incômodo em vez de acesso.
- Alcance mínimo por função. Quem confere a portaria não precisa abrir a câmera da piscina. Separar o alcance limita o estrago de qualquer conta comprometida.
- Segredo fora do lugar de código e de planilha. Credencial em repositório, em e-mail ou em grupo de mensagens é a forma mais comum de ela sair do controle. Cofre de segredos e rotação existem para isso.
- Registro de acesso que alguém lê. Log guardado e nunca aberto não detecta nada. Defina quem confere e com que frequência.
- Revogação no mesmo dia. Funcionário, prestador ou conselheiro que sai deve perder o acesso quando sai, com lista de contas ativas revista de tempos em tempos.
Repare que o caso paulista, como relatado, envolve uma pessoa com acesso autorizado. O controle de contas e de registro não impede que alguém com permissão a use mal, mas torna o uso rastreável e limita o que cada permissão alcança. É a diferença entre descobrir o problema por um registro interno e descobri-lo por uma reportagem.
Em condomínio, o vazamento mais provável raramente é de um repositório. Costuma ser a gravação enviada em grupo de mensagens ou a senha do aplicativo da central passada de mão em mão. O princípio é o mesmo: o controle é sobre quem acessa e quem repassa.
Um incidente com imagens de câmera precisa ser comunicado à ANPD?
O art. 48 da LGPD manda o controlador comunicar à ANPD e ao titular o incidente de segurança que possa acarretar risco ou dano relevante aos titulares. O prazo e os critérios vêm da Resolução CD/ANPD nº 15/2024: segundo o resumo do escritório Mattos Filho, três dias úteis contados do momento em que o controlador sabe que o incidente afetou dados pessoais, tanto para a ANPD quanto para os titulares.
O mesmo resumo lista os critérios de risco relevante: dados sensíveis, de crianças, adolescentes ou idosos, financeiros, de autenticação em sistemas, protegidos por sigilo, ou em larga escala. Imagem de câmera não aparece como categoria própria; o enquadramento depende do que a imagem mostra e de quantas pessoas alcança. A mesma resolução exige que o controlador mantenha registro de todos os incidentes, inclusive os que não comunicou, por no mínimo cinco anos.
Na prática, a pergunta que o condomínio ou a administradora deve poder responder no dia seguinte a um incidente é simples: quais imagens, de quais pessoas, para quem foram expostas e desde quando. Sem registro de acesso, nenhuma das quatro respostas é segura.
O OpenRadar mede velocidade a partir do movimento do veículo, não do rosto de quem dirige. A página de privacidade descreve o que tratamos e como.
Menos cópias das imagens significam menos risco?
Em geral, sim, por geometria simples: cada cópia de uma gravação é mais um lugar onde ela pode vazar, e cada pessoa com acesso é mais uma credencial a proteger. Arquitetura que analisa o vídeo perto da câmera e guarda só o necessário para a finalidade tem menos superfície do que a que envia tudo para fora e o mantém por tempo indefinido.
Isso é redução de risco, não garantia. Uma análise feita na borda ainda precisa de contas, segundo fator, registro e revogação, e o que é guardado continua sujeito ao art. 46. O texto sobre o teste de necessidade da ANPD traz a pergunta que antecede esta: o dado mínimo para a finalidade, e só ele.
Não afirmo que o vazamento ocorreu como descrito, que as credenciais eram válidas nem que a Prefeitura errou. Os fatos vêm do relato do UOL, reproduzido pelo Tecnoblog, e da petição das entidades; a Prefeitura contesta pontos centrais, e não há decisão da ANPD nem do Ministério Público sobre o mérito. Não acessei repositório, sistema ou câmera alguma.
Não afirmo que um condomínio sofra o mesmo risco na mesma escala, nem que os controles da lista teriam impedido o caso paulista. A lista é leitura nossa, não exigência da LGPD nem parecer jurídico.
Não li o texto da Resolução CD/ANPD nº 15/2024, só o resumo de um escritório de advocacia; prazos e critérios devem ser conferidos na fonte oficial antes de qualquer decisão. Não afirmo que imagem de câmera, por si só, obrigue a comunicação à ANPD.
Fontes
- Tecnoblog. Câmeras do Smart Sampa foram expostas em vazamento; MP investiga, 20 de outubro de 2026. tecnoblog.net/noticias/smart-sampa-teve-imagens-de-cameras-expostas-em-vazamento Mais de 58 mil câmeras; cerca de 11 meses; 181 credenciais segundo o UOL; posição da Prefeitura; Notícia de Fato do MP-SP segundo a Folha. Consultado em 26 de outubro de 2026.
- Coalizão Direitos na Rede. Entidades entram com pedido de instauração de processo de fiscalização (…) no Programa Smart Sampa, 20 de outubro de 2026. direitosnarede.org.br/2026/10/20/entidades-entram-com-processo-de-fiscalizacao-em-razao-de-incidente-de-seguranca-no-programa-smart-sampa Pedido de fiscalização por onze entidades; alegação sobre o segundo fator; menção ao art. 4º da LGPD. Consultado em 26 de outubro de 2026.
- Brasil. Lei nº 13.709/2018 (LGPD), texto no Planalto. planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm Arts. 4º, §3º; 6º, VII, VIII e X; 46, caput e §1º; 47; 48, caput. Consultado em 26 de outubro de 2026.
- Mattos Filho. ANPD publica regulamento de comunicação de incidente de segurança. mattosfilho.com.br/unico/regulamento-incidente-seguranca Resolução CD/ANPD nº 15/2024: três dias úteis, critérios de risco relevante e registro de incidentes por cinco anos. Consultado em 26 de outubro de 2026.
No OpenRadar, a medição de velocidade parte do movimento do veículo, não do rosto, e a evidência vai com um registro que um terceiro consegue conferir. Para a conversa de dados do condomínio, a página de privacidade descreve o que tratamos.